Eine perfekt formulierte E-Mail ist kein Echtheitsbeweis mehr. Phishing, Fake-Rechnungen und CEO-Fraud werden mit KI glaubwürdiger. Gleichzeitig nutzen viele Teams längst KI-Tools, oft ohne klare Regel, welche Daten dort hineindürfen. Dieser Beitrag zeigt, was eine KI-Richtlinie für KMU enthalten sollte, was der EU AI Act verlangt und wie Sie in 30 Tagen einen Mindeststandard erreichen.
Das Wichtigste in Kürze
- Der EU AI Act verlangt seit 02.02.2025 Maßnahmen zur KI-Kompetenz (Art. 4). Ein Zertifikat oder einen „AI Officer“ braucht es nicht.
- Eine Datenampel legt fest, welche Daten in welches KI-Tool dürfen.
- Gegen Rechnungsbetrug und CEO-Fraud hilft eine Regel am meisten: Bankdaten und dringende Zahlungen über einen zweiten, bekannten Kanal rückbestätigen.
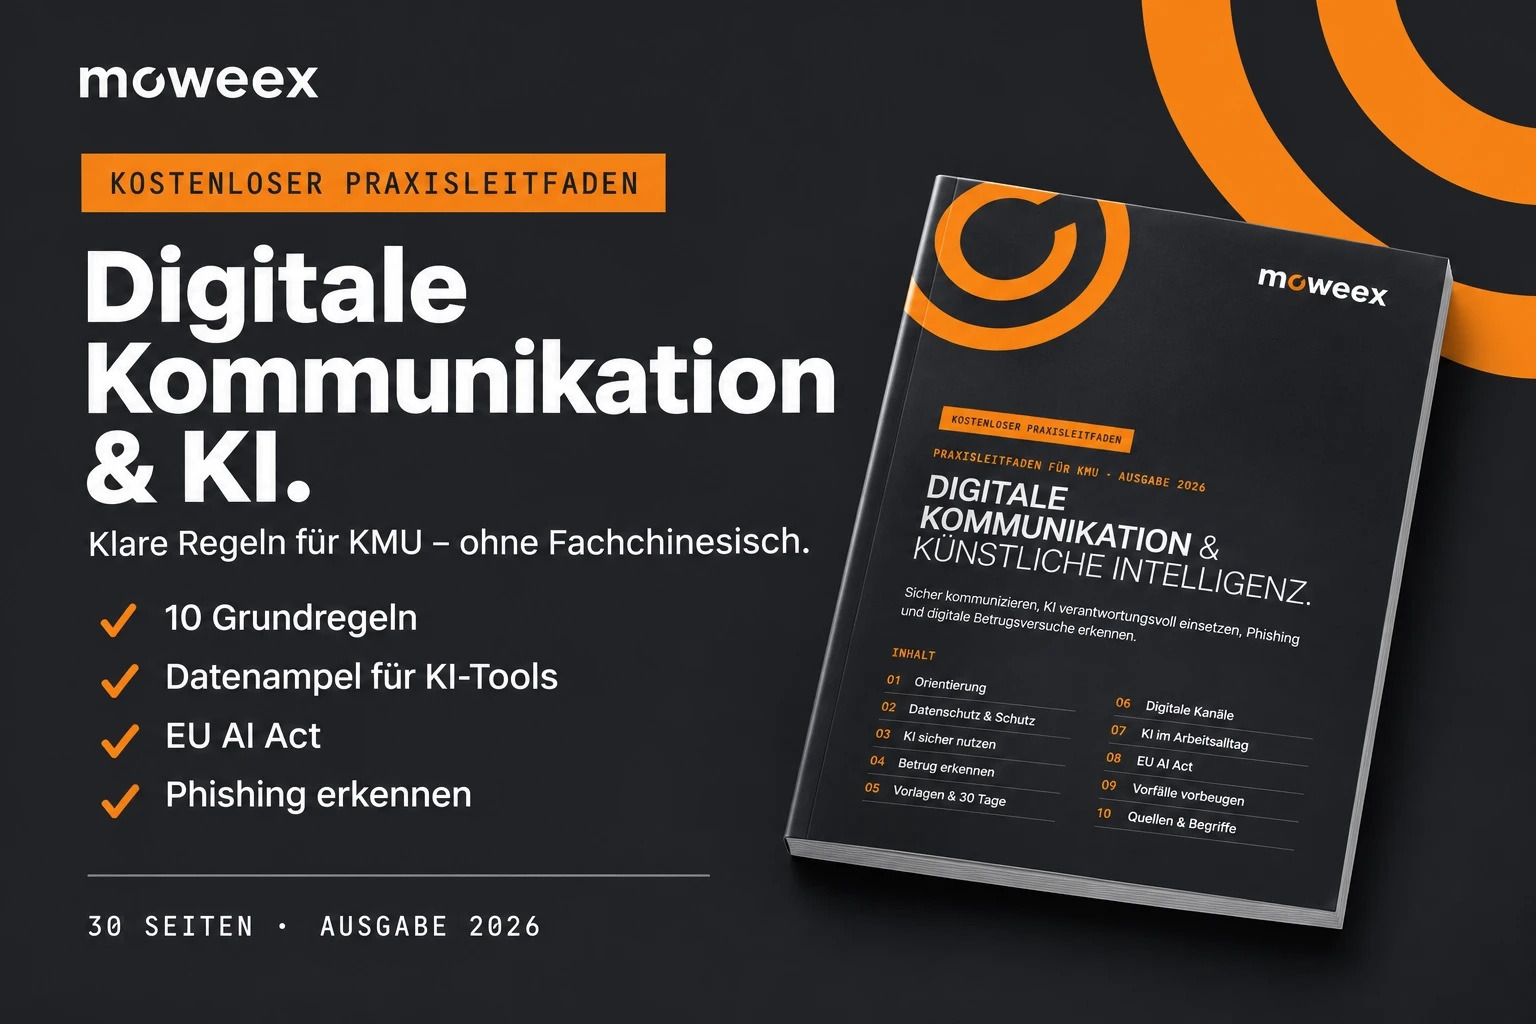
- Der kostenlose Praxisleitfaden von moweex bündelt das auf 30 Seiten, mit Muster-Richtlinie und 30-Tage-Plan.
Warum braucht ein KMU eine KI-Richtlinie?
Ohne Regel entscheidet jede Person selbst. Die eine kopiert einen Vertrag in ein kostenloses Chat-Tool. Der andere übernimmt eine KI-Antwort ungeprüft in ein Angebot. Das größte Risiko steckt dabei oft nicht im Text der KI, sondern in dem, was man ihr eingibt. Je nach Anbieter, Vertrag und Einstellungen können Eingaben gespeichert, ausgewertet oder weiterverwendet werden.
Eine KI-Richtlinie muss kein dickes Dokument sein. Für ein KMU reicht oft eine Seite. Sie beantwortet drei Fragen:
- Welche Tools sind freigegeben? Am besten mit geschäftlichem Konto und administrativer Kontrolle.
- Welche Daten dürfen hinein? Das regelt die Datenampel.
- Wer prüft und gibt frei? KI kann überzeugend formulierte Fehler liefern, sogenannte Halluzinationen.
Der dritte Punkt ist der wichtigste. Regel 06 im Leitfaden lautet: KI erstellt Entwürfe, die fachliche Verantwortung und Freigabe bleiben beim Menschen.
Was verlangt der EU AI Act von KMU?
Viele denken beim AI Act an Hochrisiko-Systeme und Konzerne. Eine Pflicht betrifft aber fast jedes Unternehmen, das KI nutzt: die KI-Kompetenz nach Artikel 4. Sie gilt seit 2. Februar 2025 für Anbieter und für Betreiber. Betreiber ist auch ein Unternehmen, das ein fertiges KI-Tool im Arbeitsalltag einsetzt (AI Act Service Desk der EU-Kommission, abgerufen 17.11.2026).
2026 hat die EU den AI Act mit dem „Digital Omnibus on AI“ geändert (Verordnung (EU) 2026/1744). Artikel 4 bleibt, ist aber abgeschwächt: Unternehmen müssen die KI-Kompetenz ihres Personals nun fördern. Ein bestimmtes Niveau garantieren müssen sie nicht (KPMG Österreich, abgerufen 17.11.2026). Eine Pflicht zur externen Zertifizierung gibt es nicht. Welche Maßnahmen passen, hängt von Risiko, Rolle und Einsatz ab.
Für die Praxis empfiehlt der Leitfaden vier Maßnahmen:
- Schulen: Chancen, Fehler, Datenrisiken und Betrugsmaschen.
- Beispiele geben: Was ist erlaubt, was nicht?
- Festhalten: Verantwortliche und Prüfschritte schriftlich regeln.
- Dokumentieren: kurze Schulungen, Teilnahme und Aktualisierung.
Die weiteren Fristen, Stand 17.11.2026:
| Seit / ab | Was gilt |
|---|---|
| 02.08.2026 | Transparenzpflichten nach Art. 50, etwa für Chatbots und bestimmte Deepfakes |
| 02.12.2026 | weitere Verbote, Übergangsfrist für bestimmte Systeme mit synthetischen Inhalten endet |
| 02.12.2027 | Hochrisiko-KI nach Anhang III, etwa in Personalentscheidungen |
Entscheidend ist der Zweck, nicht das Werkzeug. Ein KI-Textwerkzeug im Marketing ist rechtlich etwas anderes als ein System, das Bewerbungen vorsortiert. Ein Chatbot auf der Website muss erkennbar machen, dass Besucher mit einer KI sprechen. Wer KI im Recruiting einsetzt, kann im Hochrisiko-Bereich landen und sollte vorher prüfen lassen.
Welche Daten dürfen in ein KI-Tool? Die Datenampel
Die einfachste Regel für den Alltag ist eine Ampel mit drei Stufen. So steht sie im Leitfaden:
| Ampel | Beispiele | Regel |
|---|---|---|
| Grün | Öffentliche Website-Texte, veröffentlichte Produktinfos, frei verfügbare Ideen | In freigegebenen Tools verwendbar, Ergebnisse prüfen |
| Gelb | Interne Entwürfe, unveröffentlichte Pläne, pseudonymisierte Inhalte | Nur mit Freigabe, passendem Vertrag und passenden Einstellungen |
| Rot | Kundenlisten, Personalakten, Gesundheitsdaten, Passwörter, vertrauliche Verträge, Geschäftsgeheimnisse | Nicht in unfreigegebene KI-Dienste, nur nach eigener Prüfung |
Ein Hinweis zu „anonymisiert“: Einen Namen zu löschen reicht oft nicht. Auch Ort, Funktion und Datum zusammen können auf eine Person schließen lassen.
Wie erkennen Sie Phishing, Fake-Rechnungen und CEO-Fraud?
KI hilft auch Betrügern. Mails sind fehlerfrei, sie nennen echte Namen und laufende Projekte. Stimmen und Videos lassen sich nachahmen. CERT.at, das österreichische Computer-Notfallteam, meldete im August 2026 eine Häufung von Angriffen per Business E-Mail Compromise (BEC) auf österreichische Organisationen (CERT.at, 26.08.2026). Dabei nutzen Täter gefälschte oder übernommene Geschäftskonten für Zahlungsbetrug.
Sechs Warnsignale nennt der Leitfaden:
- Unerwartete Eile: „Sofort zahlen, sonst …“
- Ungewöhnliche Bitte: Geheimhaltung, Gutscheinkauf, neue IBAN
- Absender wirkt vertraut, die Domain weicht leicht ab
- Link oder QR-Code führt woanders hin als behauptet
- Frage nach Passwort, MFA-Code oder Kundendaten
- Der Vorgang umgeht die übliche Freigabe
Die wirksamste Gegenmaßnahme ist keine Technik, sondern eine Regel: Stopp – zweiter Kanal. Bei geänderten Bankdaten oder dringenden Zahlungen immer über eine bereits hinterlegte Nummer rückfragen, nie über die Nummer aus der Nachricht. Für Überweisungen gilt das Vier-Augen-Prinzip. Gilt diese Regel ausnahmslos, verliert der Zeitdruck des Betrügers seine Wirkung.
Ist doch etwas passiert, zählt Tempo. Wurde Geld überwiesen: sofort die Bank über die offizielle Nummer anrufen und Rückholung anstoßen. Sind personenbezogene Daten betroffen, ist ein meldepflichtiger Vorfall nach Art. 33 DSGVO grundsätzlich binnen 72 Stunden an die Datenschutzbehörde zu melden. Der Leitfaden enthält für drei typische Situationen einen eigenen Ablauf.
Wie kommen Sie in 30 Tagen zu einem Mindeststandard?
Sie brauchen kein Großprojekt. Vier Wochen mit je einem Schritt reichen für den Anfang:
| Woche | Schritt | Inhalt |
|---|---|---|
| 1 | Erfassen | Alle Kanäle, Konten, Newsletter- und KI-Tools auflisten, Verantwortliche festlegen |
| 2 | Absichern | MFA und Passkeys oder Passwortmanager einführen, Adminzugänge prüfen, Zahlungsprüfung festlegen |
| 3 | Regeln & Schulen | Datenampel und KI-Regeln beschließen, Kurzschulung zu KI-Fehlern und Phishing |
| 4 | Prüfen & Üben | Website und Newsletter prüfen, Freigabe testen, Meldeweg üben, Folgetermin setzen |
Die Schulung in Woche 3 ist zugleich Ihr Beleg für die KI-Kompetenz nach Art. 4. Halten Sie Datum, Teilnehmende und Inhalt fest. Für das erste Review reicht der Geschäftsführung eine halbe Stunde.
Der kostenlose Praxisleitfaden
Alles aus diesem Beitrag und mehr steht im Praxisleitfaden „Digitale Kommunikation & Künstliche Intelligenz“ von moweex:
- 30 Seiten in 10 Kapiteln, Stand 17. November 2026
- die 10 wichtigsten Regeln auf einer Seite
- Datenampel und Checkliste zur Freigabe von KI-Tools
- Muster-Richtlinie mit 12 Regeln für die KI-Nutzung, zum Anpassen
- EU AI Act mit Zeitplan und drei KMU-Beispielen
- Phishing, Fake-Rechnung, CEO-Fraud und Deepfake-Anruf erkennen
- Abläufe für Vorfälle und der 30-Tage-Plan
Geschrieben ist er für Geschäftsführung, Marketing, Vertrieb und Office, auch ohne eigene IT- oder Rechtsabteilung. Grundlage sind offizielle Quellen wie EU-Kommission, WKO, Datenschutzbehörde, CERT.at und ENISA.
👉 Leitfaden kostenlos anfordern
So geht moweex vor
moweex entwickelt seit 2016 Apps, Web- und KI-Lösungen in Linz und Wien. Soll KI über ein Chat-Tool hinausgehen, etwa als Assistent in Ihrer eigenen Software oder mit Zugriff auf Ihre Daten, beginnen wir mit einem Umsetzungskonzept. Darin klären wir Datenflüsse, Datenschutz und die Einordnung nach dem AI Act, bevor eine Zeile Code entsteht. Die Umsetzung folgt als Individualsoftware.
Sie wollen KI in Ihre Abläufe oder Ihre Software bringen, sicher und regelkonform? Vereinbaren Sie einen kostenlosen Beratungstermin. Oder starten Sie mit dem kostenlosen Praxisleitfaden.
Dieser Beitrag ersetzt keine Rechts- oder Datenschutzberatung. Stand: 17.11.2026.
Quellen
- AI Act Service Desk der EU-Kommission, Artikel 4 KI-Kompetenz – https://ai-act-service-desk.ec.europa.eu/de/ai-act/article-4 (abgerufen 2026-11-17)
- KPMG Österreich, Digital Omnibus on AI – https://kpmg.com/at/de/insights/2026/07/digital-omnibus-on-ai.html (abgerufen 2026-11-17)
- CERT.at, „Increased fraud attempts through BEC“, 26.08.2026 – https://www.cert.at/en/blog/2026/8/increased-fraud-attempts-through-bec (abgerufen 2026-11-17)
- moweex, Praxisleitfaden „Digitale Kommunikation & Künstliche Intelligenz“, Ausgabe 2026, Stand 17.11.2026 – https://moweex.com/praxisleitfaden-ki-kmu/